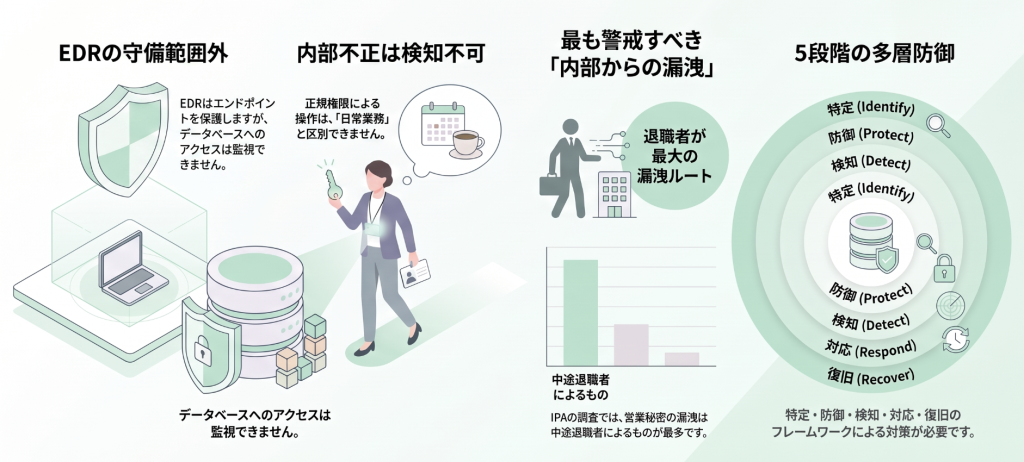
「EDR(Endpoint Detection and Response)を導入しているから、うちのセキュリティ対策は大丈夫」——そう考えている企業は少なくありません。たしかにEDRは、エンドポイントに侵入した脅威を検知・対応するうえで有効な仕組みです。しかし、その守備範囲にデータベースは含まれていません。
とくに問題になるのが、情報漏洩の原因として大きな割合を占める内部不正や人的ミスです。これらは正規の認証情報を使って行われるため、マルウェアの挙動を捉えるEDRでは検知のしようがありません。実際、IPA(独立行政法人情報処理推進機構)の「企業における営業秘密管理に関する実態調査」では、営業秘密の漏洩ルートとして中途退職者によるものが最多に挙げられています。
※出典:IPA「企業における営業秘密管理に関する実態調査2024」
内部不正が見つけにくい理由は明快です。正規の権限を持つユーザーが、正規の手順でアクセスしているためです。システムから見れば、それは日常業務と区別のつかない操作にすぎません。従来のセキュリティ対策が想定してきた「不審な侵入者」という枠組みでは、そもそも捉えられない性質のものです。
本記事では、EDRがカバーできない領域を明らかにしたうえで、データベースを狙う脅威の実態と、それを検知するための具体的な方法を解説します。
この記事で分かること
- EDRの守備範囲と、データベースが守られない理由
- 内部脅威・外部脅威の両面から見た、データベースを狙う攻撃の実態
- 特定・防御・検知・対応・復旧という5段階の対策フレームワーク
1. なぜEDRだけではデータベースを守れないのか
EDRの役割と守備範囲
EDR(Endpoint Detection and Response)は、PCやサーバーといったエンドポイントの挙動を監視し、脅威を検知して対応する仕組みです。マルウェアの実行、不審なプロセスの起動、通常とは異なるファイル操作といった振る舞いを捉えることを得意とします。
従来のアンチウイルスが既知のマルウェアを防ぐものだったのに対し、EDRは侵入されることを前提に、その後の挙動から異常を検知します。ランサムウェアの拡散防止や、標的型攻撃の早期発見において、有効な対策であることは間違いありません。
ただし、EDRが見ているのはあくまで「エンドポイント上の挙動」です。データベースの内部で何が行われているか、どのようなSQLが実行され、どれだけのデータが持ち出されたかまでは、EDRの視野に入っていません。
EDRが検知できない3つのケース
具体的に、どのような場面でEDRが機能しないのか。代表的なのは次の3つです。
① 正規の特権ID・パスワードを使用したDBアクセス。DBAアカウントや管理者権限を持つIDを使ってデータベースへ接続する操作は、マルウェアの実行でもなければ不審なプロセスの起動でもありません。認証情報が正規である以上、EDRから見れば通常の業務アクセスと変わらないためです。認証情報が外部に漏れて悪用された場合も同様で、正しい鍵で入ってくる相手を、EDRは止められません。
② データベース内部で行われる不正なSQL実行。接続後にどのようなSQLが実行されたかは、データベースの内側で起きている出来事です。たとえば顧客情報テーブルから数十万件を一括で抽出するような操作も、エンドポイント側から見れば「アプリケーションがデータベースと通信している」以上の情報は得られません。大量データの外部抽出という、情報漏洩の核心にあたる部分が見えないわけです。
③ 開発者・運用担当者・委託先による「権限の目的外利用」。業務上必要な権限を与えられている人が、その権限を本来の目的とは異なる用途で使うケースです。保守作業のために付与されたアクセス権を使って、業務と無関係なデータを閲覧する。テスト用に取得したデータを持ち出す。いずれも権限の範囲内で行われるため、権限管理の仕組みでも、EDRでも検知できません。
データベースは「正規アクセス」に見える攻撃に弱い
この3つに共通するのは、いずれも技術的には「正当なアクセス」だという点です。
セキュリティ対策の多くは、境界の外から侵入してくる不正な存在を想定して設計されています。ファイアウォールもEDRも、この前提のうえに成り立っています。ところがデータベースに対する脅威の相当部分は、すでに内側にいる正規のユーザーによるものです。
守るべきものが「誰が入ってきたか」ではなく「入ってきた人が何をしたか」に移っている。この変化に対応するには、データベース側で操作そのものを記録し、監視する仕組みが必要になります。
2. データベースを狙う脅威の実態
内部脅威:正規の権限を持つ人による持ち出し
データベースに関わる脅威として、まず押さえるべきは内部脅威です。
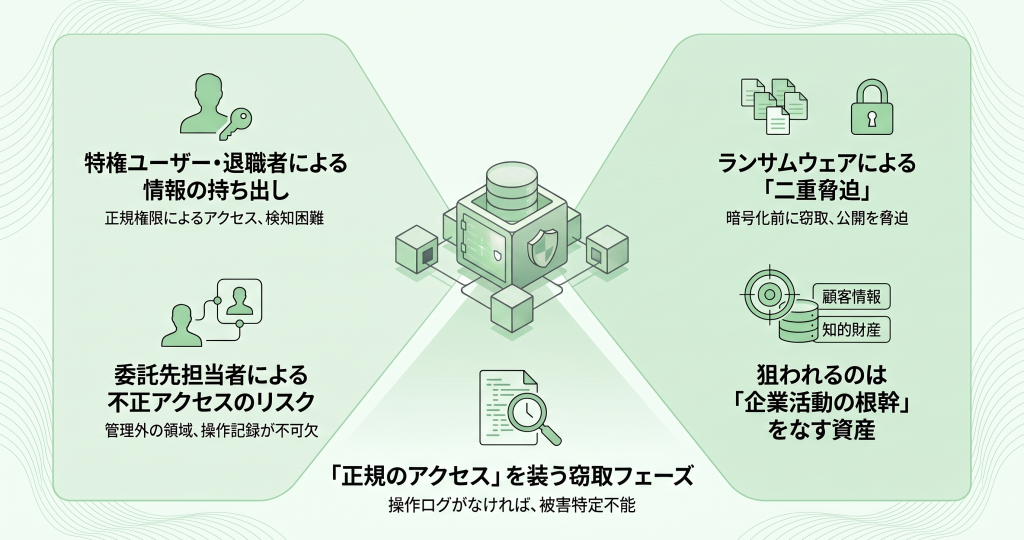
典型的なのが、特権ユーザーの悪用です。DBAは全テーブルのデータを参照・変更でき、監査設定の変更やログの削除さえ可能な立場にあります。この権限が悪用された場合、被害の範囲も、痕跡を消される可能性も大きくなります。
次に、退職者による情報持ち出しです。IPAの調査でも漏洩ルートの最多として挙げられているとおり、退職を前提とした持ち出しは現実的なリスクです。在職中の正規アクセスとして行われるため、その場で気づくことは困難です。
そして、委託先による不正も見落とせません。システムの保守や開発を外部に委託している場合、委託先の担当者が本番データへアクセスする場面が生じます。自社の管理が及びにくい領域であるだけに、記録を残しておくことの重要性が高まります。
外部脅威:ランサムウェアの「二重脅迫」とデータベース
外部からの脅威としては、ランサムウェアの手口の変化に注目する必要があります。
近年主流となっているのが「二重脅迫」と呼ばれる手法です。従来のランサムウェアがデータを暗号化して復旧と引き換えに身代金を要求したのに対し、二重脅迫では暗号化に加えて、事前にデータを窃取しておき「支払わなければ公開する」と脅します。バックアップから復旧できたとしても、窃取されたデータの公開という脅しは残るため、被害者側の選択肢が狭まる構図です。
この手口において、攻撃者が狙うのがデータベースです。侵入後に認証情報を奪取し、それを使って正規のルートでデータベースへアクセスし、価値のあるデータを抽出していく。暗号化の前段階として、この窃取フェーズが存在します。
重要なのは、この窃取フェーズが「正規の認証情報による正規のアクセス」として行われる点です。侵入経路の検知をすり抜けられた場合、データベース側で操作を記録していなければ、何をどれだけ持ち出されたのかを後から特定することすらできません。
データベースに集約される情報の価値
そもそも、なぜデータベースが狙われるのか。答えは単純で、価値のある情報が集中しているためです。
顧客情報、取引先情報、財務データ、人事情報、そして製品設計や研究開発に関わる知的財産。企業活動の根幹をなすデータの多くは、最終的にデータベースへ格納されています。攻撃者にとっても、内部不正を企てる者にとっても、最も効率のよい標的であることは明らかです。
3. DB不正アクセスを検知するための対策フレームワーク
では、どう守ればよいのか。データベースのセキュリティ対策は、次の5つの段階で整理すると全体像が見えやすくなります。
【特定】データの棚卸し
出発点は、守るべき対象を知ることです。どのデータベースに、どのような情報が格納されているのか。個人情報や機密情報はどこにあるのか。これが把握できていなければ、どこを重点的に守るべきかも判断できません。
優先順位をつけるための工程でもあります。すべてを同じ水準で守ろうとすれば負荷が大きくなりすぎるため、重要度の高いデータから対策を厚くしていくのが現実的です。
【防御】特権IDの貸出と保護
次に、強い権限を持つIDの管理です。特権IDが共有され、誰でも自由に使える状態では、操作を個人に紐づけることができません。申請・承認のプロセスを経て一時的に貸し出す仕組みを整えることで、「いつ・誰が・何のために」使ったのかを記録できます。
この領域を担うのが、特権アクセス管理と呼ばれるツールです。NTTテクノクロス社の「iDoperation」は、特権IDの棚卸しから、申請・承認に基づく貸出、利用状況の記録までをカバーします。
【検知】DB監査ログによる早期検知
防御を固めても、それをすり抜けるアクセスは想定しておく必要があります。データベースへの全アクセスを記録し、不審な操作を検知する。ここが、本記事の主題にあたる部分です。
データベース監査ソフトウェアの「Insight PISO」は、本番データベースに負荷をかけずに全アクセスを記録し、不審な操作を検知する役割を担います。詳しくは次章で解説します。
【対応】作業申請とDB操作の突合
記録を取るだけでは、活用しているとは言えません。承認された作業の内容と、実際に行われた操作を突き合わせ、申請にない操作が紛れていないかを点検する。この工程があってはじめて、記録が統制として機能します。
ログ点検ソフトウェアの「Insight Inspector」が、この突合を自動化します。防御の段階で記録した申請と、検知の段階で記録した操作ログ、その2つを結びつける位置づけです。
【復旧】業務を止めない備え
万一、データの破壊や暗号化の被害を受けた場合に備え、復旧手段を確保しておきます。重要なのは、復旧に長時間を要すれば業務が止まってしまうという点です。事業継続の観点から、いかに早く戻せるかを設計しておく必要があります。
レプリケーションによって待機系のデータベースを常に最新の状態に保っておけば、被害発生時にも短時間で切り替えられます。「Dbvisit StandbyMP」は、この“動くバックアップ”を実現する製品です。
5段階の整理
ここまでの内容をまとめると、次のようになります。
| 段階 | やるべきこと | 担う仕組み |
| 特定 | どこに、どんな重要データがあるかを把握する | データの棚卸し |
| 防御 | 特権IDの貸出を管理し、無秩序な利用を防ぐ | 特権アクセス管理(iDoperation) |
| 検知 | DBへの全アクセスを記録し、不審な操作を早期に発見する | DB監査(Insight PISO) |
| 対応 | 申請内容と実際の操作を突合し、点検する | ログ点検(Insight Inspector) |
| 復旧 | 被害発生時に、業務を止めずに復旧する | レプリケーション(Dbvisit StandbyMP) |
4. DB監査で実現する「検知」と「対応」
5段階のうち、EDRでは埋められない空白を直接的に埋めるのが「検知」と「対応」です。ここを担うのが、データベース監査の仕組みになります。
PISOによる全アクセスログの取得と監視
Insight PISOは、データベースへのアクセスを監視し、実行されたSQLを監査ログとして記録するソフトウェアです。
特徴は2つあります。ひとつは、独自のメモリ参照技術により、本番データベースの性能に影響を与えずに全アクセスを記録できること。監査のために業務システムが遅くなるのでは本末転倒であるため、ここは実務上の重要な要件になります。
もうひとつが、ログをデータベースの外部に読み取り専用で保管する点です。データベースの標準機能で取得したログは、そのデータベース内に保存されるため、DBAであれば削除も改ざんも可能です。「監視される側が記録を消せる」という構造では、証跡として成立しません。外部に保管することで、この矛盾を解消します。
不正アクセスの早期検知とアラート
記録したログをもとに、あらかじめ定めた条件に該当する操作を検知します。代表的な条件としては、次のようなものが挙げられます。
- 個人情報を含むテーブルからの大量データ抽出
- 深夜・休日など、通常の業務時間外に行われたアクセス
- これまで接続実績のない端末やプログラムからのアクセス
- 許可された正常なパターンから外れる、想定外のSQL実行
これらを検知してアラートを上げることで、被害が拡大する前に対応できる可能性が高まります。第1章で挙げた「EDRが検知できない3つのケース」は、いずれもこの仕組みで捉えられる領域です。
Insight Inspectorによる申請内容との突合
さらに踏み込んだ対応が、申請記録との突合です。
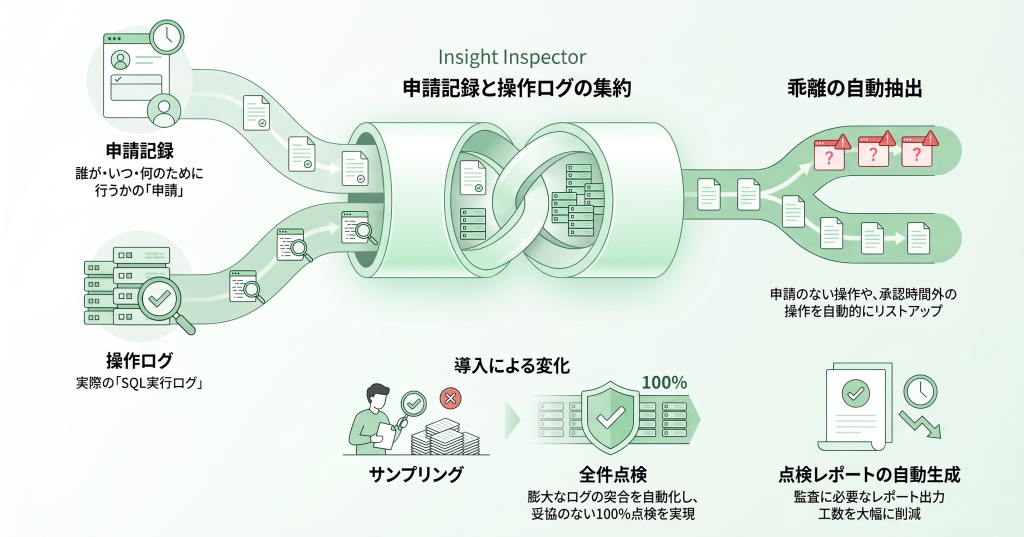
前提となるのが、特権IDの利用が申請・承認のプロセスに乗っていることです。NTTテクノクロス社の特権アクセス管理ツール「iDoperation」は、特権IDを「いつ・誰が・何のために」使うのかを申請・承認したうえで一時的に貸し出し、その記録を残します。共有アカウントであっても、その時間帯に誰が使っていたかを個人まで特定できる状態をつくる仕組みです。
Insight Inspectorは、このiDoperationが持つ作業申請の記録と、Insight PISOが取得したDB操作ログを定期的に自動照合します。申請番号や申請者、承認日時といった申請側の情報と、DBユーザーや実行時刻、SQL文といった操作側の情報を突き合わせ、申請のない操作、承認された作業時間を超えて行われた操作を洗い出し、点検レポートとして出力できます。
手作業でこれを行おうとすると、膨大なSQLログと申請記録を突き合わせることになり、現実的にはサンプリングで妥協せざるを得ません。自動化することで、全件を対象にした点検が可能になります。
「取得する」だけでなく「活用する」
ここまで述べてきたことの要点は、監査ログは取得するだけでは意味がないということです。法規制やガイドラインへの対応として取得はしているものの、分析や点検までは手が回っていない——という企業は少なくありません。
しかし、監査ログの本来の価値は、不正やその予兆を早期に見つけ、被害が広がる前に手を打てることにあります。取得と保管で止まっているなら、その価値の大半は使われていないことになります。検知とアラート、そして定期的な点検までを回してはじめて、EDRでは埋められない空白を埋められます。
まとめ
- EDRはエンドポイントの挙動を監視する仕組みであり、データベース内部で実行されたSQLや持ち出されたデータ量は守備範囲外
- EDRが検知できないのは、正規の特権IDによるDBアクセス、DB内部での不正なSQL実行、そして開発者・運用担当者・委託先による権限の目的外利用の3つ
- 内部脅威では特権ユーザーの悪用・退職者の持ち出し・委託先の不正が、外部脅威ではランサムウェアの二重脅迫における窃取フェーズが、いずれも「正規アクセス」の形で行われる
- 対策は、特定・防御・検知・対応・復旧の5段階で整理する。EDRで埋められない空白を直接埋めるのが「検知」と「対応」
- DB監査では、本番性能に影響を与えず全アクセスを記録し、DB外部に改ざん不能な形で保管することが前提。取得にとどまらず、検知・点検まで回して初めて機能する
データベースのセキュリティ対策をご検討の方へ
「EDRは導入しているが、データベースの対策ができていない」「内部不正や情報持ち出しのリスクに備えたい」「監査ログを取得しているが活用できていない」——インサイトテクノロジーでは、データベース監査による不正アクセスの検知から、点検の自動化までを一貫してご支援しています。お気軽にご相談ください。
▼ Insight PISOの詳細
https://www.insight-tec.com/products/piso
▼ Insight InspectorおよびiDoperationの詳細を見る
https://www.insight-tec.com/products/piso/inspector
▼ データベース監査に関するご相談
https://www.insight-tec.com/products/piso/#f